So KÖNNTE es passieren.
Wie der Zufall es will, erhalte ich heute eine E-Mail mit der Aufforderung, mich bei STRATO anzumelden.
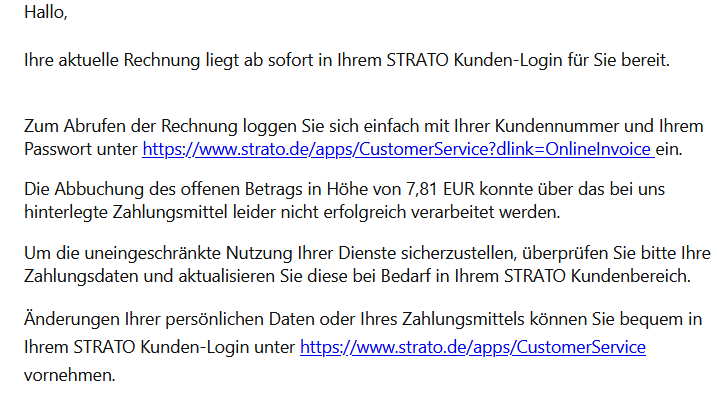
Hier ein Auszug aus der E-Mail. Der anklickbare Link sieht auf den ersten Blick so aus, als würde er zu einer Seite von STRATO führen.
Was passiert, wenn man auf den Link klickt?
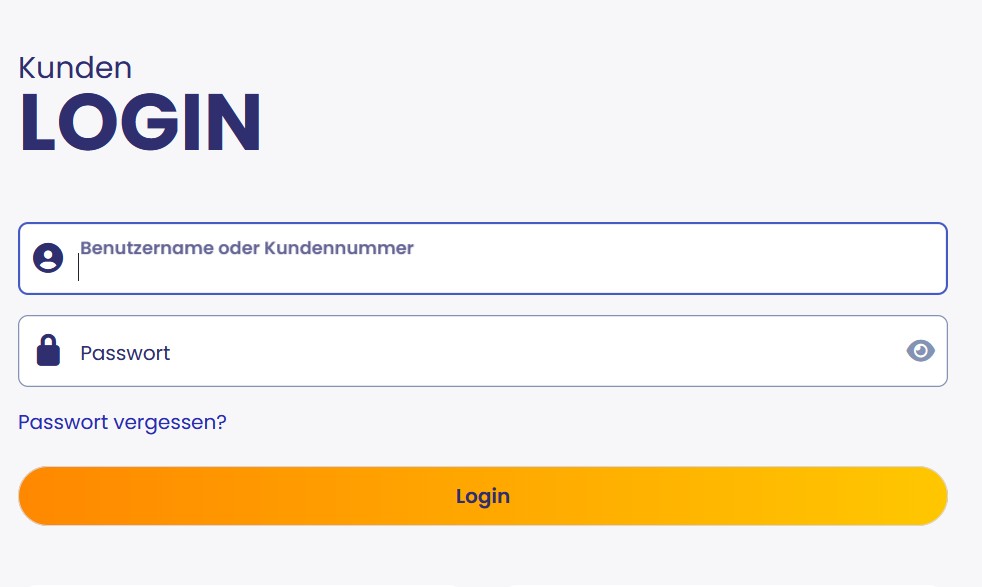
Klickt man auf den Link, wird man zunächst auf eine Adresse unter https://google.ie/share.google?… weitergeleitet. Anschließend öffnet sich eine gefälschte Anmeldeseite, die den Eindruck erweckt, man könne sich dort bei STRATO, beim eigenen Webauftritt oder sogar bei Facebook anmelden.
Eim sichbarer LINK ist ein einfacher Text. Also kann auch etwas anderes sein, als die Angabe, welche Seite Sie durch einen Klick ansteuern werden.
Das folgende Beispiel ist ausdrücklich kein Phishing-Versuch. Es soll lediglich zeigen, wie leicht sich eine Zieladresse hinter einem beliebigen Linktext verbergen lässt.
Man wird aufgefordert, einen Artikel bei OP-Online zu lesen. Der anklickbare Text zeigt die Adresse des Artikels bei OP-Online an. Tatsächlich führt der Link aber zur Website der Frankfurter Rundschau
„Mexikanisches Restaurant Pájaro Negro eröffnet in Ober-Roden.Lesen Sie den Artikel bei: https://www.op-online.de/region/roedermark/mexikanisches-restaurant-pajaro-negro-eroeffnet-in-ober-roden-94548759.html Eine Familie mit indischen Wurzeln bringt am 1. November mexikanische […]
„Mexikanisches Restaurant Pájaro Negro eröffnet in Ober-Roden.Lesen Sie den Artikel bei: Ich will Ihre Login-Daten haben. Eine Familie mit indischen Wurzeln bringt am 1. November mexikanische […]
Wenn noch nicht im Einsatz.
Denken Sie mal darüber nach, einen Passwortmanager einzusetzen.